
Prompt Injection auf der eigenen Website: Das unterschätzte Risiko
Prompt Injection heißt, dass versteckte Anweisungen im Seiteninhalt einen KI-Agenten kapern. Dieser Beitrag betrachtet das aus der Sicht des Websitebetreibers: Wann wird deine Seite zum Träger und was kannst du dagegen tun?
Das Thema wird fast immer aus der falschen Richtung erzählt. Es geht meist darum, wie gefährlich es ist, einen KI-Agenten zu benutzen. Die andere Seite bekommt kaum Aufmerksamkeit: Deine Website kann das Transportmittel sein.
Das klingt nach einem Problem für große Plattformen. Es ist aber vor allem ein Problem für jede Seite, auf der Fremde etwas schreiben oder hochladen dürfen, und für jede Seite, auf der irgendwann einmal versteckter Text eingebaut wurde.
Ich betreue als Werbeagentur WordPress-Installationen für kleine und mittlere Unternehmen. Deshalb geht es hier nicht um Modellsicherheit, sondern um Kommentare, Uploads und eingebettete Inhalte.
Was ist indirekte Prompt Injection?
Die anerkannte Einordnung stammt von der OWASP Foundation. In ihrer Top-10-Liste für Anwendungen mit Sprachmodellen aus dem Jahr 2025 steht Prompt Injection als LLM01 auf Platz eins, also ganz oben.
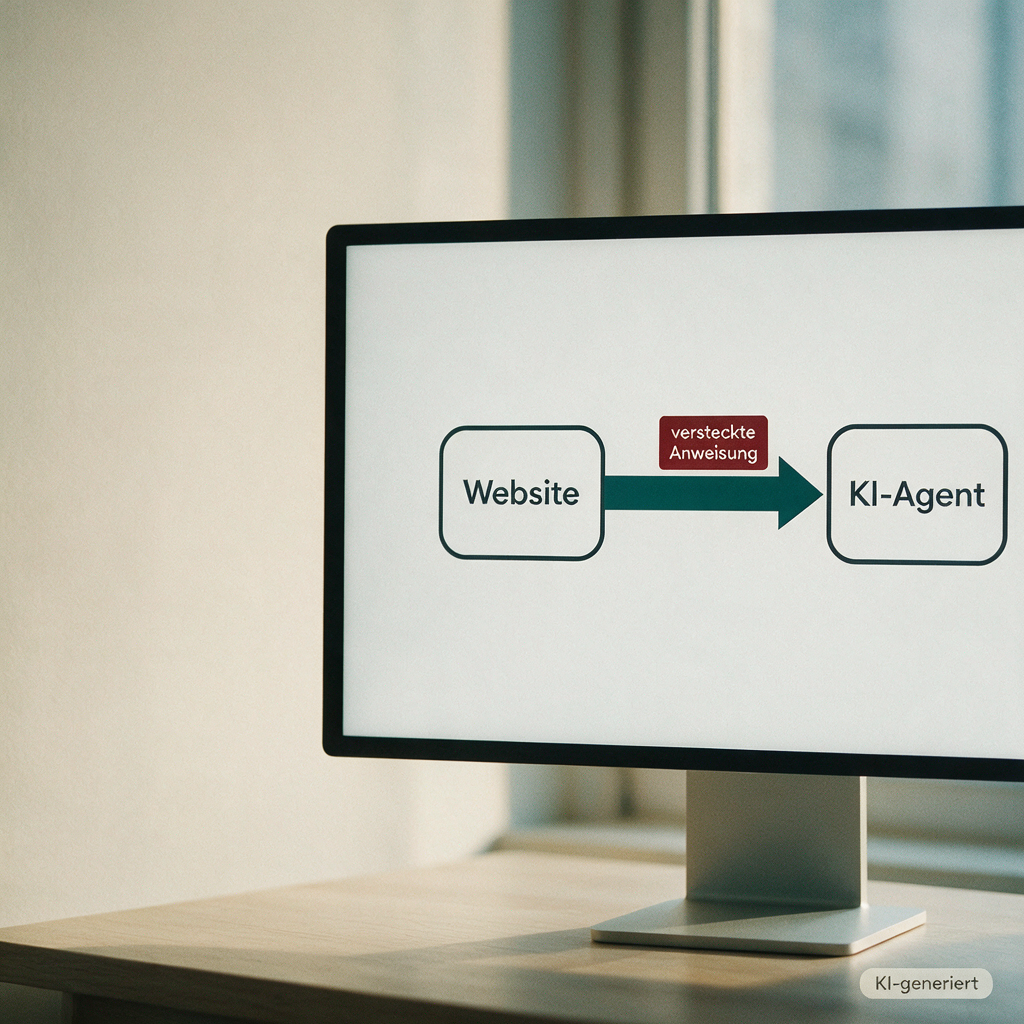
OWASP unterscheidet zwei Formen. Direkte Injection liegt vor, wenn die Eingabe eines Nutzers das Verhalten des Modells verändert. Indirekte Injection liegt vor, wenn ein Sprachmodell Inhalte aus externen Quellen übernimmt, etwa von Websites oder aus Dateien.
Genau das ist dein Fall. Deine Seite ist die externe Quelle. Steht darin eine Anweisung, die für Menschen unsichtbar ist, kann ein Agent sie als Befehl auffassen statt als Inhalt.
Wo solche Anweisungen versteckt werden
Die dokumentierten Verstecke sind unspektakulär und teilweise uralt. Weißer Text auf weißem Grund, Schriftgröße null, Elemente mit display none oder opacity null, Positionierung weit außerhalb des sichtbaren Bereichs.
Dazu kommen Orte, an die man seltener denkt. HTML-Kommentare, Metadaten im Kopfbereich der Seite, Open-Graph-Angaben, noscript-Bereiche und strukturierte Daten. Eine große Feldstudie vom April 2026 hat allein knapp 2.000 Fälle in JSON-LD gefunden.
Zwei Varianten sind besonders unangenehm. Erstens Text in Bildern: hellblau auf gelb ist für Menschen praktisch unlesbar, für eine Texterkennung aber problemlos. Zweitens das URL-Fragment hinter dem Rautezeichen, das deinen Server nie erreicht und deshalb in keinem Serverlog auftaucht.
Auch Dokumente sind betroffen. Im Juli 2025 wurden 18 auf einem Preprint-Server eingereichte Manuskripte dokumentiert, die in weißer Mikroschrift Anweisungen an KI-Gutachter enthielten, sinngemäß nur positiv zu bewerten.
Deine Website wird nicht angegriffen, sie wird zum Träger.
Wie verbreitet ist das wirklich?
Es ist weder Randerscheinung noch Massenphänomen. Eine Untersuchung vom April 2026 hat 1,2 Milliarden Adressen auf knapp 25 Millionen Hosts geprüft und dabei rund 15.400 bestätigte Injections auf gut 11.700 Seiten bei 2.042 Hosts gefunden.
Zwei Zahlen daraus sind für Betreiber wichtig. 87 Prozent dieser Anweisungen waren für Menschen nicht sichtbar. Und 70 Prozent steckten in Kanälen, die beim normalen Betrachten der Seite gar nicht gerendert werden.
Übersetzt heißt das: Du kannst deine eigene Seite ansehen und trotzdem nichts bemerken. Google hat im April 2026 zusätzlich berichtet, dass die als bösartig eingestufte Kategorie zwischen November 2025 und Februar 2026 um rund ein Drittel zugenommen hat.
Der Punkt, der dich wirklich betrifft
Nutzergenerierte Inhalte. Der bekannteste dokumentierte Fall stammt vom August 2025: In einem Kommentar auf einer großen Plattform steckte eine versteckte Anweisung, die einen KI-Browser dazu brachte, E-Mail-Adressen auszulesen und einen Einmalcode weiterzugeben.
Der Träger war dabei nicht der Angreifer, sondern die Plattform. Genau in dieser Rolle bist du, sobald auf deiner Seite Kommentare, Bewertungen, Forenbeiträge oder Bewerbungsunterlagen landen.
Dass das keine Theorie ist, zeigt eine Auswertung von 200.000 echten Bewerbungen auf einer Recruiting-Plattform. Rund ein Prozent enthielt Prompt Injections, mit einem Anstieg um den Faktor sieben zwischen Juli 2024 und November 2025.
Auch Google benennt das inzwischen. In einem Beitrag des Chrome-Sicherheitsteams vom Dezember 2025 werden als Bedrohungsquellen ausdrücklich bösartige Seiten, Drittinhalte in iframes und nutzergenerierte Inhalte wie Bewertungen genannt.
Verboten war das übrigens schon vorher
Hier liegt der pragmatische Hebel für jeden Betreiber. Versteckter Text ist keine neue Kategorie, er verstößt seit Jahren gegen die Spam-Richtlinien von Google, namentlich weißer Text auf weißem Grund, Text hinter Bildern, Positionierung außerhalb des Bildschirms und Schriftgröße oder Deckkraft null.
Auch nutzergenerierter Spam ist dort eine eigene Kategorie. Google erkennt an, dass Betreiber oft nichts davon wissen, erwartet aber, dass sie die öffentlichen Bereiche ihrer Seite vor Missbrauch schützen.
Das heißt: Wer seine Seite sauber hält, damit Google zufrieden ist, tut gleichzeitig das Richtige gegen Prompt Injection. Es ist derselbe Handgriff, nur mit einem zweiten Grund. Warum Pflege kein Sonderprojekt ist, steht unter Website-Pflege 2026.
Wer haftet, wenn es passiert?
Das ist die ehrlichste Antwort in diesem Beitrag: Es ist ungeklärt. Es gibt keine deutsche oder europäische Regelung und kein Urteil zu der Frage, wer einsteht, wenn Inhalte einer Website einen fremden Agenten kapern und dessen Nutzer schädigen.
Die Richtlinie zur KI-Haftung, die diese Lücke hätte schließen können, wurde von der Europäischen Kommission im Februar 2025 zurückgezogen. Damit bleibt das allgemeine Deliktsrecht.
Der nächstliegende Anknüpfungspunkt ist Artikel 6 des Digital Services Act. Danach ist ein Anbieter, der fremde Inhalte hostet, nur privilegiert, solange er keine Kenntnis hat und bei Kenntnis zügig löscht. Ob das auf Prompt Injection übertragbar ist, hat bisher niemand entschieden.
Was die Anbieter dazu sagen
Nichts, was dir hilft. Anthropic, OpenAI und Microsoft beschreiben in ihren Sicherheitsbeiträgen ausschließlich, wie sie ihre eigenen Modelle und Erweiterungen härten. Eine Erwartung an Websitebetreiber formuliert keiner von ihnen.
Google benennt zwar nutzergenerierte Inhalte und iframes als Bedrohungsquelle, leitet daraus aber keine Empfehlung für Betreiber ab. Eine offizielle Checkliste für Websitebetreiber gibt es von keiner Stelle, auch nicht von OWASP oder dem BSI.
Der EU AI Act hilft an dieser Stelle ebenfalls nicht. Artikel 15 verlangt Widerstandsfähigkeit gegen Manipulationsversuche, richtet sich damit aber an Anbieter von Hochrisiko-Systemen. Der Begriff Prompt Injection kommt dort gar nicht vor.
Was du konkret tun solltest
Die gute Nachricht ist, dass die sinnvollen Maßnahmen alle in die Kategorie ordentliche Hausarbeit fallen. Nichts davon braucht ein Spezialwerkzeug.
- Such deine Seite einmal nach versteckten Textelementen ab. Suchbegriffe im Quelltext: display none, opacity 0, font-size 0, text-indent mit großem Minuswert. Was du nicht bewusst eingebaut hast, gehört raus.
- Prüfe strukturierte Daten, Metabeschreibungen und Open-Graph-Angaben auf Inhalte, die dort nichts zu suchen haben. Genau dort saßen in der Feldstudie die meisten Fälle.
- Moderiere Kommentare und Bewertungen vor der Veröffentlichung, statt danach. Bei einer KMU-Seite ist das eine Frage von Minuten pro Woche.
- Erlaube in Kommentaren kein freies HTML. Die Standardeinstellung von WordPress ist hier bereits restriktiv, geänderte Installationen sind es oft nicht mehr.
- Sieh dir an, was du per iframe einbindest. Fremde Inhalte, die du nicht kontrollierst, sind der zweithäufigste Träger.
- Wenn du Dateien entgegennimmst, etwa Bewerbungen, lies sie als Text aus und schau dir an, was in weißer Schrift darin steht. Das dauert Sekunden und ist erstaunlich aufschlussreich.
Die ersten beiden Punkte gehören ohnehin in jeden Wartungsdurchlauf. Wer die bewährten Methoden zur WordPress-Wartung ohnehin abarbeitet, hängt diese Prüfung einfach an.
Was du dagegen nicht brauchst, ist ein Produkt. Mir ist kein Werkzeug bekannt, das dieses Problem für eine normale Unternehmenswebsite löst, und die großen Anbieter sehen dich in ihrem Schutzmodell schlicht nicht vor.
Wer das Thema einordnen will, sollte es dort einsortieren, wo es hingehört: bei versteckten Inhalten und bei der Pflege der eigenen Seite. Wie sich ähnlich gelagerte Behauptungen prüfen lassen, zeigt der Fakten-Check zu Marketing-Mythen.
Wenn du wissen willst, ob auf deiner Seite versteckte Textelemente stecken, sehen wir uns das im kostenlosen Erstgespräch von dreißig Minuten an. Was die creativecouch laufend in der WordPress-Wartung mitprüft und was ein eigener Auftrag ist, klären wir in der Beratung.
Hinweis zur Erstellung des Beitrags
Dieser Beitrag wurde mit Unterstützung einer KI erstellt, um effiziente und präzise Inhalte zu liefern. Im Anschluss wurde er sorgfältig von einem Experten überprüft und überarbeitet, um sicherzustellen, dass er den höchsten Qualitätsstandards entspricht und den Anforderungen der Leser gerecht wird.